 400-888-6635
客服数据安全应从数据存放、访问权限、传输、备份与退出处理几个方面评估。千悦有SaaS标准方案和定制部署方向,不同部署方式需要对应不同责任安排。
文章目录
客服数据安全应从数据存放、访问权限、传输、备份与退出处理几个方面评估。千悦有SaaS标准方案和定制部署方向,不同部署方式需要对应不同责任安排。企业应明确会话、客户资料与附件各自如何管理,再判断方案是否符合自身的数据要求。
把安全要求写成能检查的条目
谁可以查看或导出资料,离职账号怎样关闭,附件链接如何访问,备份由谁维护,恢复后如何验证,这些问题都应有清楚答案。系统配置与日常管理同样重要:共享账号、过宽权限或随意转发导出文件,会破坏原本设计好的访问边界。采购时应关注整个使用过程。企业还可以定期核对实际成员与岗位,及时调整离职、调岗和临时支援人员的权限。导出文件的接收人、使用目的与保存位置保持清楚,才能让数据离开工作台后仍有可执行的管理安排。
区分公开说明和适用合同
可先阅读供应方隐私与服务资料,再索取对应版本、服务区域和部署方式的正式说明。宣传页提到某项措施,并不自动说明它适用于所有套餐或所有外部服务。核对材料时保留发布日期、适用产品和责任主体,便于后续变化时重新检查。
对认证或检测材料,应核对覆盖对象和有效范围;没有材料时就标记未确认,不凭产品规模推断。本文提供采购核对思路,不据此作出特定企业已经满足全部要求的结论。实际业务有专门约束时,应由企业相关负责人结合正式资料评估。
售后记录怎样安排保存与访问
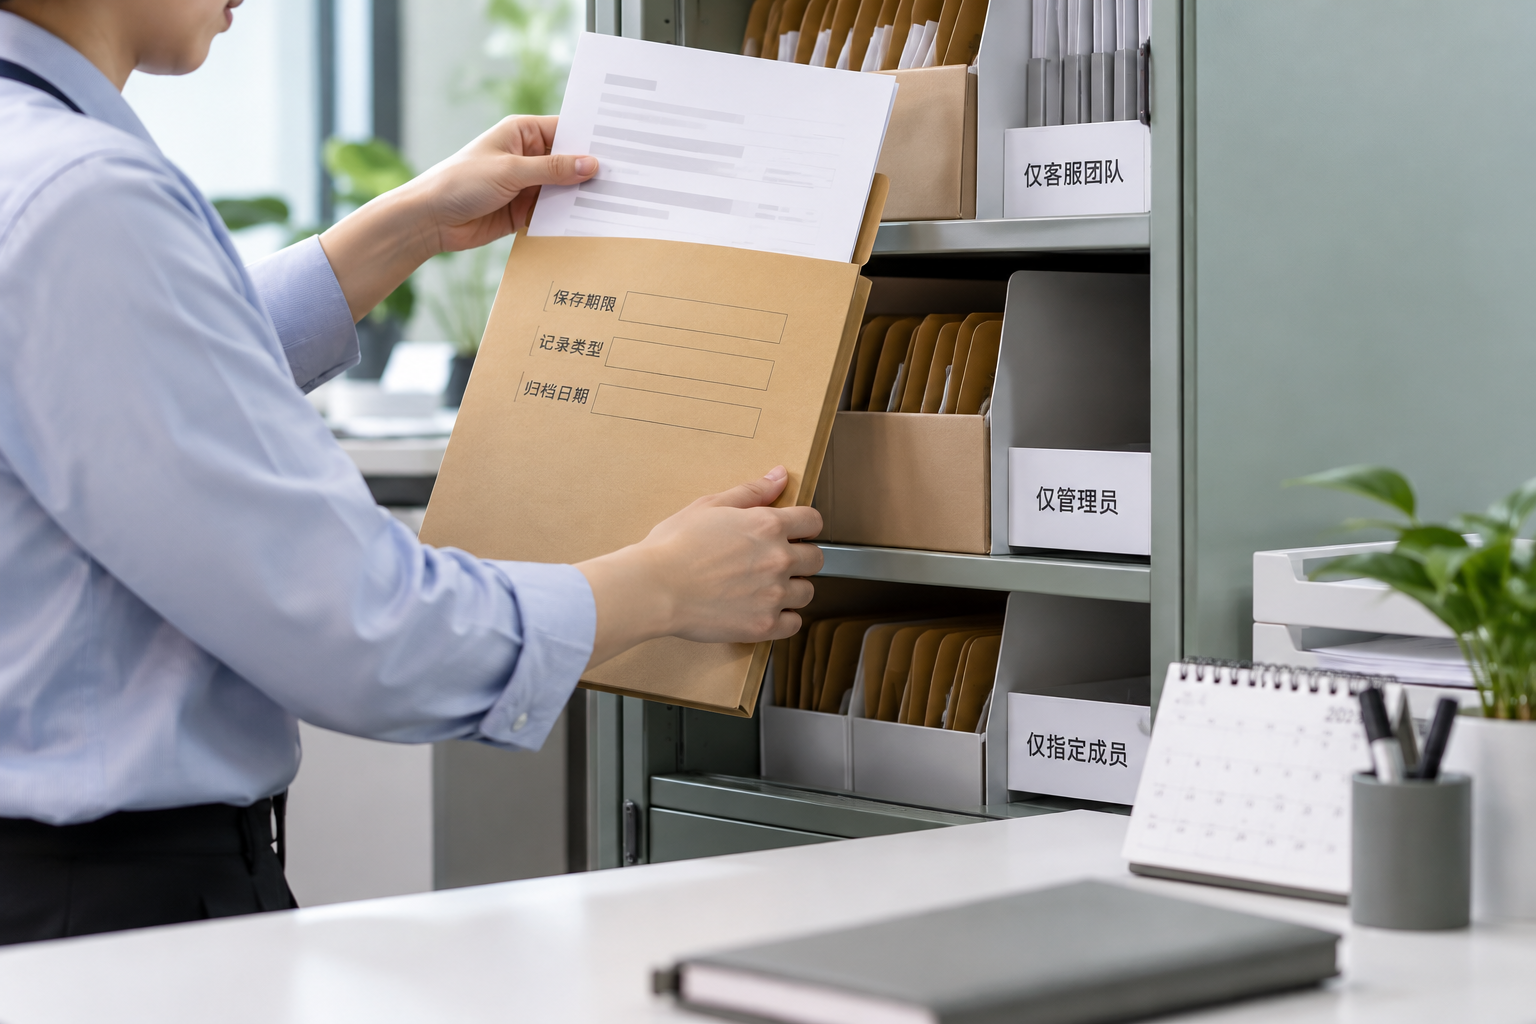
企业需要保存售后记录时,可以先确定保留对象与业务期限,再安排适当的访问角色。到期不再需要的资料,应按约定处理;结束服务时,则需要清楚的导出与交接流程。技术团队还应验证备份能够恢复成可用业务,而不是只确认备份文件存在。
用角色验证日常访问边界
安排普通接待员、主管和管理员分别查看客户、附件、搜索与导出入口,确认访问范围符合岗位需要。页面上部分遮挡信息,并不意味着导出和通知中也采取同样处理,应分别核对。员工离职后的访问回收,同样需要有明确流程。
可以在授权测试环境中使用虚构样本,观察账号停用、权限调整和资料删除后的表现。记录实际能够看到什么,以及哪些结果需要服务方解释。不要在没有验证的情况下,将某个开关或界面标识直接扩展为完整的数据保护保证。
备份、事件和退出要写清责任
备份存在并不等于已经证明可以恢复,删除操作也有时涉及在线资料、备份和日志的不同处理周期。询问恢复流程、资料保留规则以及合同结束后的导出安排,明确需要企业配合的事项。对于无法直接在试用阶段验证的内容,保留书面答复与责任人。
还应核对服务异常或数据事件的联系渠道、通知方式和处理协作。安全评估最终应帮助企业明确可以接受的条件与需要补充的工作,而不是形成只有勾选框的形式文件。
安全判断应以正式条款、技术说明和实际控制措施为依据。部署在自有环境与使用SaaS各有责任范围,不使用未经证明的认证或零风险承诺。